
Skydda din VPS: de första fem minuterna
En ny server på internet skannas inom några minuter av botar som provar lösenord. Med de här stegen ligger du långt före dem. Kör dem som root.
1. Uppdatera allt och aktivera automatiska uppdateringar
- Ubuntu och Debian:
apt update && apt upgrade -y, sedanapt install -y unattended-upgradesochdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux och Rocky Linux:
dnf upgrade -y, sedandnf install -y dnf-automaticochsystemctl enable --now dnf-automatic-install.timer.
2. Logga in med nyckel, stäng av lösenord
Lägg först din SSH-nyckel på servern (se Logga in på din VPS med SSH) och testa att inloggningen med nyckeln fungerar. Ställ sedan in i /etc/ssh/sshd_config:
PasswordAuthentication no
och starta om SSH med systemctl restart ssh (AlmaLinux och Rocky: systemctl restart sshd). Håll din nuvarande session öppen tills du i ett andra fönster har kontrollerat att du fortfarande kommer in.
3. En brandvägg
- Ubuntu och Debian:
apt install -y ufw, sedanufw allow OpenSSH, eventuelltufw allow 80,443/tcpför en webbplats, ochufw enable. - AlmaLinux och Rocky Linux: firewalld finns redan. Till exempel
firewall-cmd --permanent --add-service=http --add-service=httpsochfirewall-cmd --reload.
Låt alltid SSH (port 22) vara öppen, annars låser du ute dig själv.
4. Fail2ban mot gissningsförsök
apt install -y fail2ban eller dnf install -y epel-release && dnf install -y fail2ban, sedan systemctl enable --now fail2ban. Som standard blockerar den IP-adresser som för många gånger provar fel lösenord.
5. En snapshot som skyddsnät
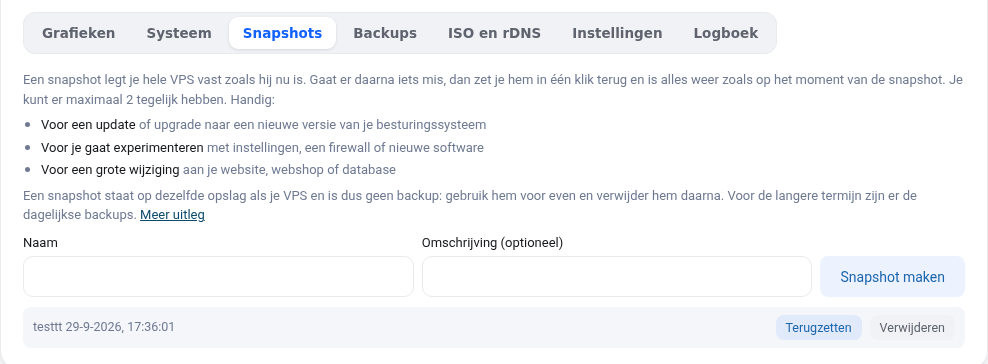
Gör en snapshot i VPS-skärmen innan du gör stora ändringar. Om något går fel återställer du den med ett klick. Se Snapshots och backuper av din VPS.
Låt qemu-guest-agent vara kvar
Programmet qemu-guest-agent är installerat som standard. Med det kan du sätta ett nytt root-lösenord i VPS-skärmen och se diskanvändningen. Ta inte bort det.